
In dit artikel
- Hoe weet je of je WordPress-site gehackt is?
- Wat doe je in het eerste uur na een hack?
- Wat doe je als je niet meer kunt inloggen?
- Hoe maak je een gehackte WordPress-site schoon?
- Moet je een gehackte website melden?
- Hoe kwamen de hackers binnen?
- Hoe voorkom je dat je WordPress-site opnieuw gehackt wordt?
- Is een hack het moment om van WordPress af te stappen?
- Veelgestelde vragen
Je opent je eigen site en belandt op een casino. Of een klant belt dat Google een rode waarschuwing toont. WordPress gehackt, en nu? Eerst: niet in paniek alles verwijderen. Een hack is vervelend, maar bijna altijd te herstellen. In dit artikel lees je wat je in het eerste uur doet, hoe je de site schoonmaakt en hoe je voorkomt dat het nog eens gebeurt.
Ik schrijf dit als iemand die WordPress-sites onderhoudt en overneemt. Wij bouwen geen nieuwe WordPress-sites meer, maar we ruimen ze wel op. Daardoor zien we vooral de rommel achteraf.
Een veelvoorkomend patroon: de site stuurt mobiele bezoekers door naar een nepwinkel, terwijl op de laptop van de eigenaar alles normaal lijkt. Aanvallers doen dat bewust, zodat het langer duurt voordat iemand het merkt.
Hoe weet je of je WordPress-site gehackt is?
Je herkent een hack aan gedrag dat je zelf niet hebt ingesteld. Denk aan bezoekers die naar een andere site worden doorgestuurd, onbekende beheerders in WordPress, een waarschuwing van Google of je browser, of een hostingpartij die je site offline haalt. Vaak ziet alleen een deel van je bezoekers het, bijvoorbeeld alleen op mobiel.
De signalen om op te letten:
- Bezoekers uit Google komen op een spamsite terecht, jij niet.
- Er staan beheerders in WordPress die niemand kent.
- Google Search Console meldt malware of gehackte inhoud.
- Je hosting stuurt een melding over verdachte bestanden of spam uit je domein.
- Je site toont ineens pagina's in een taal die je niet spreekt.
Let op het eerste punt. Veel hacks laten de eigenaar met rust, omdat een ingelogde beheerder minder snel alarm slaat. Controleer daarom altijd met een privévenster op je telefoon, via Google.
Is je site alleen ineens veel trager, dan is dat zelden een hack. Meestal zit de oorzaak dan in plugins, hosting of scripts. Hoe je dat uitzoekt, lees je bij een trage WordPress-site.
Wat doe je in het eerste uur na een hack?
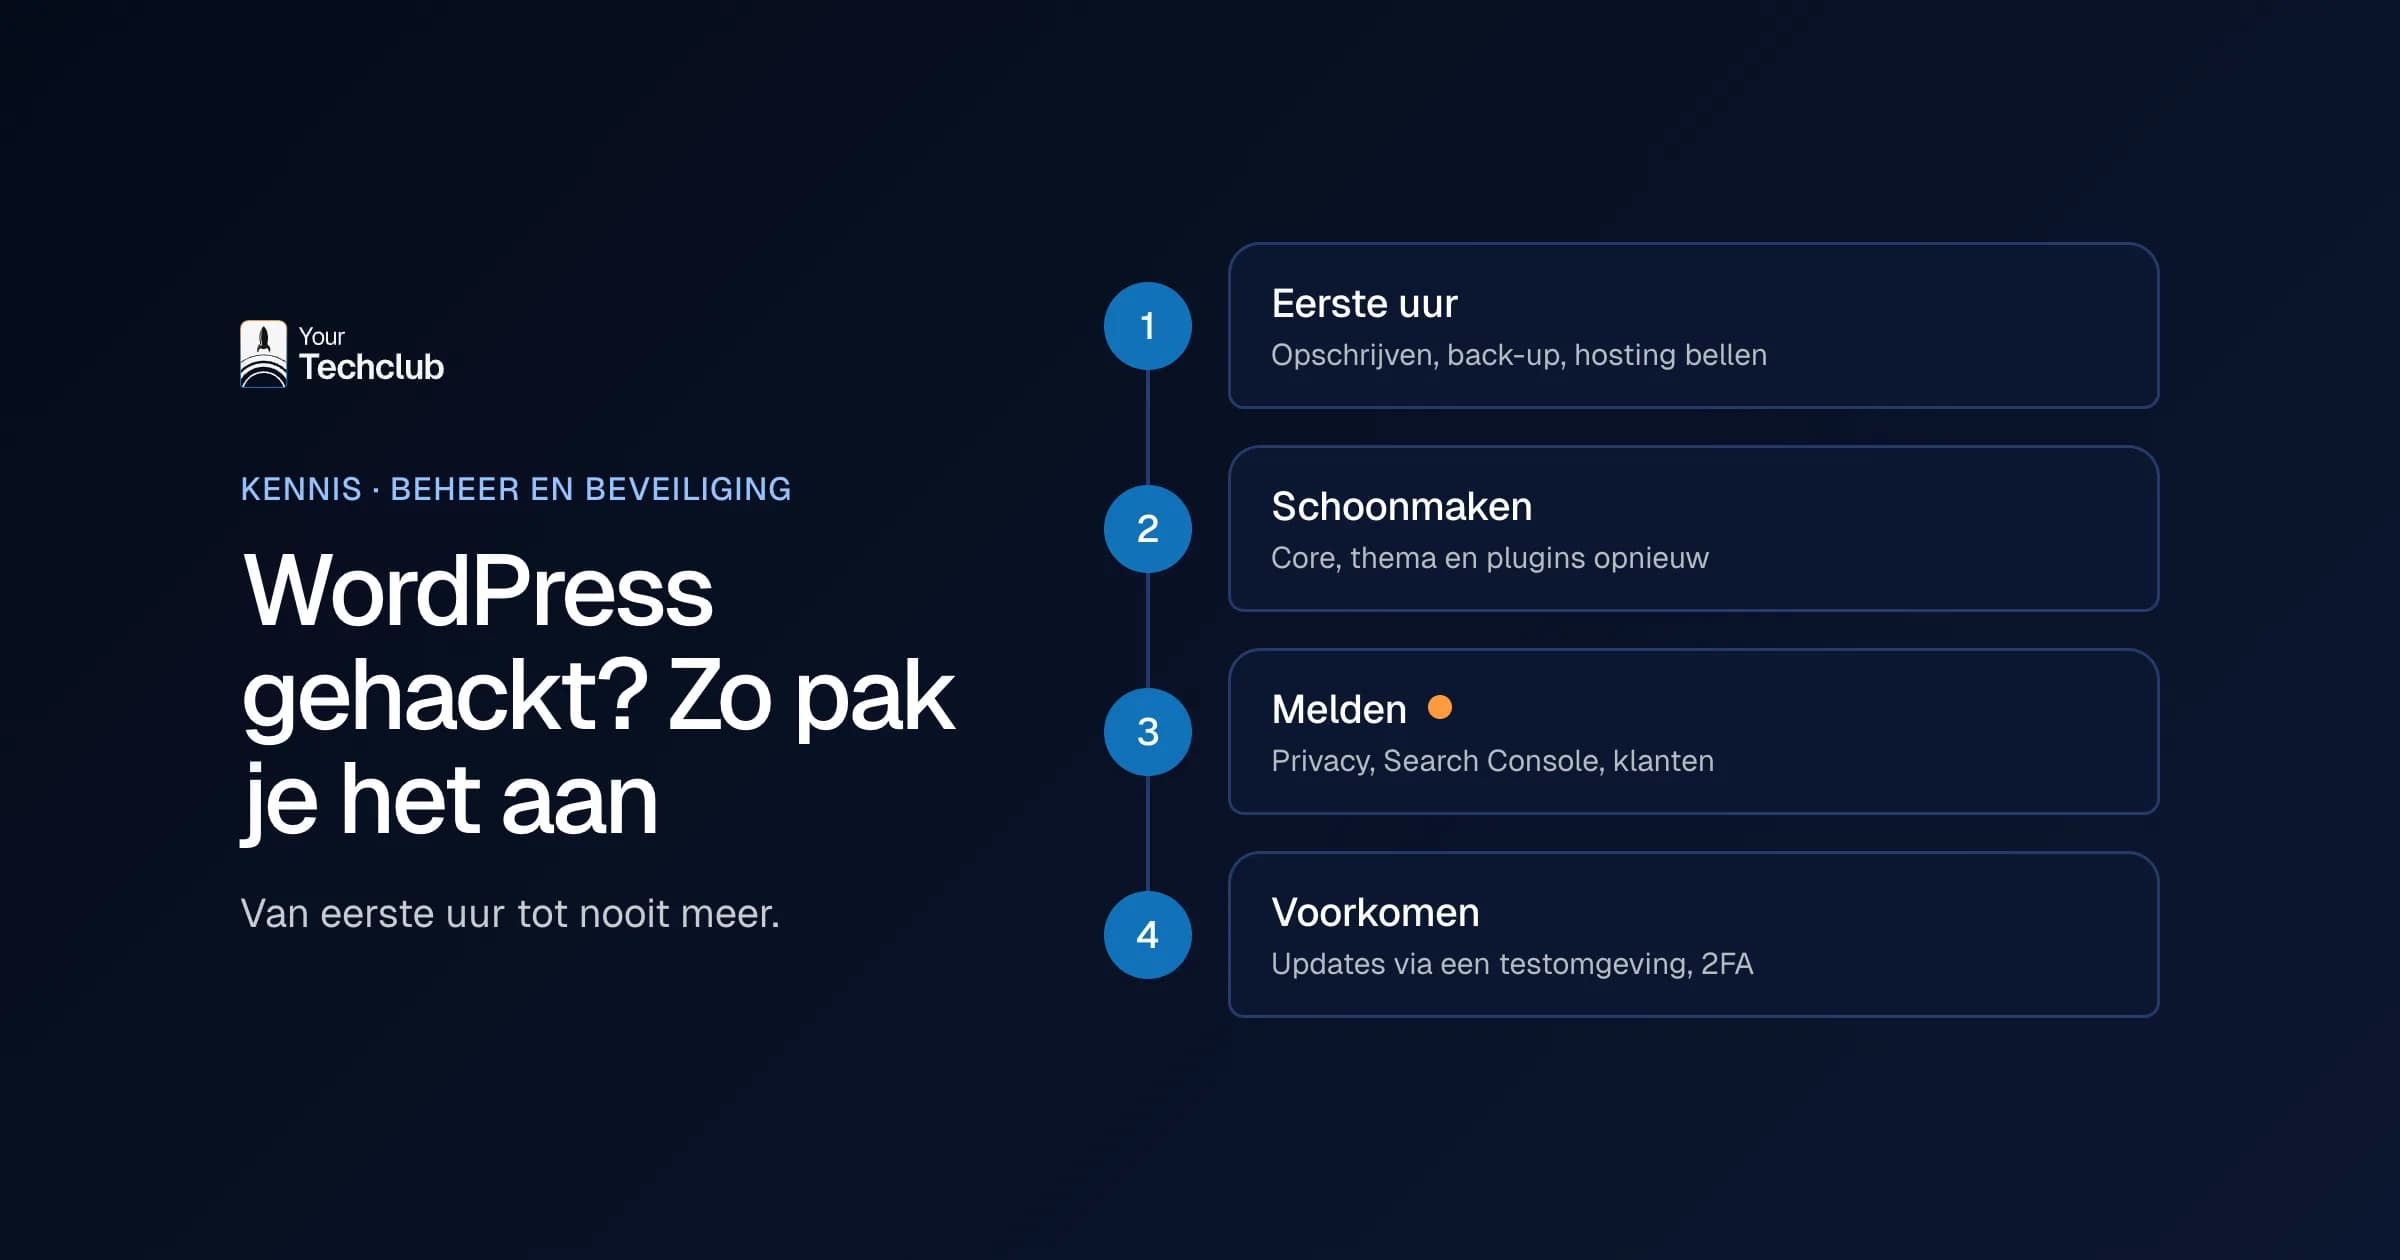
Leg eerst vast wat je ziet, maak een back-up van de huidige staat en bel je hosting. Verander daarna de wachtwoorden van WordPress, je hosting en je database. Verwijder nog niets. Zonder die kopie weet je straks niet meer hoe de aanvaller binnenkwam, en dan kan het morgen opnieuw gebeuren.
Dit is de volgorde die ik aanhoud, in lijn met de officiële hulppagina van WordPress (WordPress.org, FAQ My site was hacked, bijgewerkt juli 2026):
- Schrijf op wat je ziet. Wat gebeurt er, sinds wanneer, en wat veranderde er de laatste weken? Een nieuwe plugin, een thema-aanpassing, een nieuwe gebruiker.
- Maak een back-up van de gehackte site. Ja, ook van de besmette versie. Die heb je nodig om te zien wat er veranderde.
- Bel je hosting. Zij zien of andere sites op dezelfde server ook geraakt zijn, en kunnen helpen met logbestanden.
- Verander alle wachtwoorden. WordPress, hosting, SFTP en database. Doe dat ook voor andere beheerders.
- Log iedereen uit. Vervang de geheime sleutels in wp-config.php, dan zijn alle actieve sessies ongeldig.
Hebben bezoekers direct risico, bijvoorbeeld omdat je site een betaalpagina nadoet? Zet de site dan tijdelijk offline of in onderhoudsmodus. Een paar uur offline is beter dan klanten die hun gegevens kwijtraken.
Wat doe je als je niet meer kunt inloggen?
Kun je na een hack niet meer in WordPress, dan zet je het wachtwoord om via de database. Dat doe je met phpMyAdmin of Adminer, die de meeste hostingpartijen in hun beheerpaneel aanbieden. Je past daar het wachtwoord of het e-mailadres van je account aan en gebruikt daarna "wachtwoord vergeten".
Klinkt technisch, en dat is het ook een beetje. Werk je nooit in een database, vraag het dan aan je hosting of je onderhoudspartij. Eén verkeerde klik in de verkeerde tabel en je hebt naast een hack ook een kapotte site.
Kijk bij het inloggen meteen of je eigen account nog beheerder is. Bij een WordPress website gehackt via een gestolen account zetten aanvallers de echte eigenaar soms terug naar redacteur. Dan zie je de helft van de instellingen niet meer, en denk je dat alles in orde is.
Hoe maak je een gehackte WordPress-site schoon?
Je maakt een gehackte WordPress-site schoon door WordPress, thema en plugins opnieuw te plaatsen vanaf de officiële bron, de rest van de bestanden en de database te controleren en daarna alles bij te werken. Het alternatief is een schone back-up van vóór de hack terugzetten. Dat werkt alleen als je zeker weet wanneer de hack begon.
Dat laatste is lastiger dan het klinkt. Aanvallers zitten soms weken in een site voordat ze iets laten zien. Zet je de back-up van gisteren terug, dan zet je de achterdeur gewoon mee terug.
Bij het schoonmaken lopen we dit na:
- WordPress-core opnieuw plaatsen via SFTP, niet via de knop in het dashboard. Die knop kan geïnjecteerde bestanden laten staan.
- Thema en plugins opnieuw downloaden van de maker, en plugins die je niet gebruikt verwijderen.
- Bestanden die vaak worden misbruikt, zoals .htaccess, index.php en functions.php, met de hand controleren.
- Alle gebruikers nalopen en onbekende beheerders verwijderen.
- De database doorzoeken op vreemde scripts en links.
Daarna werk je alles bij naar de nieuwste versie en verander je de wachtwoorden nog een keer. Waarom twee keer? Omdat de eerste ronde gebeurde terwijl de aanvaller misschien nog meekeek.
Wat je bij het schoonmaken vaak vindt: een extra beheerder met een onschuldige naam, zoals 'wpsupport', en bestanden in de uploadmap die daar niet horen. Kijk dus niet alleen naar wat er kapot is, maar ook naar wat er is bijgekomen.
Moet je een gehackte website melden?
Soms wel. Kunnen er persoonsgegevens zijn ingezien of gestolen, bijvoorbeeld van klanten, sollicitanten of formulierinzendingen, dan kan het een datalek zijn dat je moet melden bij de Autoriteit Persoonsgegevens. Dat moet zonder onnodige vertraging en waar mogelijk binnen 72 uur nadat je het ontdekt (AVG artikel 33), tenzij het lek waarschijnlijk geen risico oplevert voor de mensen om wie het gaat. Overleg dus dezelfde dag met degene die bij jullie de privacy regelt.
Twee andere meldingen vergeten mensen vaak. Ten eerste Google: toont Search Console een waarschuwing, dan vraag je na het schoonmaken daar een beoordeling aan. Pas daarna verdwijnt de rode waarschuwing. Ten tweede je eigen klanten. Kreeg iemand via jouw site een nepbetaalpagina te zien, laat het ze dan zelf weten. Dat voelt ongemakkelijk, maar het kost minder vertrouwen dan wanneer ze het van een ander horen.
Mijn advies: schrijf tijdens het herstel op wat je vond, wanneer je het ontdekte en welke gegevens erbij konden. Met dat verslag kan degene die bij jullie de privacy regelt beslissen of een melding nodig is.
Hoe kwamen de hackers binnen?
Meestal via een plugin met een bekend lek dat nog niet was bijgewerkt. Zwakke of hergebruikte wachtwoorden zijn de tweede bekende route. Een verouderde server is de derde. WordPress zelf is zelden de oorzaak: het grootste deel van de bekende lekken zit in plugins en thema's.
De cijfers bevestigen dat. In 2025 kwamen er volgens Patchstack 11.334 nieuwe kwetsbaarheden in het WordPress-ecosysteem bij, waarvan 91% in plugins. WordPress-core had er maar 6. Bovendien gaat het snel: zwaar misbruikte lekken werden volgens hetzelfde rapport gemiddeld binnen ongeveer 5 uur na bekendmaking aangevallen (Patchstack, State of WordPress Security in 2026, bijgewerkt februari 2026).
Vijf uur. Dat is korter dan de tijd tussen het nieuws op dinsdagochtend en het moment dat iemand er tijd voor heeft. Daarom werkt "ik update wel eens per maand" niet meer.
En soms zit het lek niet in WordPress, maar eronder. Op 21 oktober 2026 gingen onder meer DigiD en Tweakers uit de lucht door een lek in PHP, de software op de server. Een WordPress-update loste dat niet op, alleen een nieuwe PHP-versie. Bij onze onderhoudsklanten hebben we die dag per project met de klant gekozen wat er gebeurde, en alles veilig gehouden. Wat het lek betekende voor websites, lees je in het PHP-lek op je website.
Hoe voorkom je dat je WordPress-site opnieuw gehackt wordt?
Door updates niet meer aan het toeval over te laten. Werk plugins bij via een testomgeving zodra er een beveiligingsupdate is, gebruik tweestapsverificatie, verwijder plugins die je niet gebruikt en bewaar back-ups los van je server. En spreek af wie op lekken let, en binnen hoeveel tijd.
Het lijstje:
- Tweestapsverificatie voor iedere beheerder.
- Zo min mogelijk beheerders. Een redacteur heeft geen beheerrechten nodig.
- Plugins zonder recente updates vervangen of verwijderen.
- Dagelijkse back-ups, buiten je server, en af en toe een proef met terugzetten.
- Iemand die dagelijks naloopt welke lekken er bekend zijn.
Dat laatste is precies waar het vaak misgaat. Bij ons WordPress onderhoud loopt een website-agent versies, meldingen en nieuws over lekken na en zet hij een melding klaar voor een developer. Die beslist wat er gebeurt; de agent wijzigt zelf niets op je live site. Bij iets kritieks krijgt de juiste persoon direct een melding op mobiel of per sms, en in de SLA leggen we per site vast binnen welke termijn een kritiek lek dicht moet. Meer over die aanpak lees je bij website-onderhoud met een SLA.
Is een hack het moment om van WordPress af te stappen?
Niet automatisch. Een hack zegt vooral iets over het onderhoud, en minder over WordPress. Bestaat je site uit een stapel verouderde plugins en eigen code die niemand meer begrijpt, dan is het wel een goed moment om te kijken of een overstap meer oplevert dan nog een ronde herstel.
Wat ik níet zou doen: in de week na een hack besluiten om alles te vervangen. Dan beslis je uit schrik. Maak de site eerst schoon, regel het onderhoud en kijk een paar maanden later met een rustig hoofd. Daarbij helpen twee artikelen: WordPress maatwerk of een maatwerk website en de alternatieven voor WordPress.
Blijkt dan dat je site meer moet doen, bijvoorbeeld leads rechtstreeks in je CRM zetten, dan helpen we je met je WordPress website vernieuwen. Dat is een maatwerk-site met Strapi, redirects voor al je oude URL's en geen plugins om bij te houden. Hoe je verhuist zonder je plek in Google te verliezen, staat in het stappenplan voor een website migratie.
Veelgestelde vragen
Kan ik een gehackte WordPress-site zelf schoonmaken?
Dat kan, als je met SFTP en een database kunt werken. Volg dan de stappen van WordPress.org. Twijfel je of je alles gevonden hebt, laat het dan nakijken. Een halve schoonmaak is vaak erger dan geen.
Helpt een beveiligingsplugin tegen een hack?
Een beveiligingsplugin helpt bij scannen en blokkeren, maar vervangt geen updates. Ook een beveiligingsplugin moet je bijwerken, en hij lost een verouderde plugin met een lek niet op.
Hoe lang duurt het voordat de Google-waarschuwing weg is?
Pas nadat je de site hebt schoongemaakt en in Search Console een beoordeling hebt aangevraagd. Hoe lang die beoordeling duurt, verschilt per geval.
Helpen jullie ook als we geen klant zijn?
Neem contact op en vertel wat je ziet. Dan kijken we wat er nodig is om je site schoon en veilig te krijgen.
Bronnen
- WordPress.org, FAQ My site was hacked, WordPress.org
- AVG artikel 33, gdpr-info.eu
- Patchstack, State of WordPress Security in 2026, Patchstack